Thứ bảy 24/10/2026 16:55
Email: [email protected]
Khi “tin tặc” được AI “tiếp sức”
Sự xuất hiện của ChatGPT vào năm 2022 đã mở ra kỷ nguyên mới khi tội phạm mạng không còn cần đội ngũ lập trình viên đắt đỏ, mà chỉ cần một công cụ AI tạo sinh để xây dựng mã độc. Chia sẻ với The Economist (Anh), chuyên gia nghiên cứu AI Vitaly Simonovich tại Công ty an ninh mạng Cato Networks cho biết, ông đã thử nghiệm sử dụng ChatGPT trong 6 giờ để viết và hoàn thành phần mềm đánh cắp mật khẩu từ Google Chrome. Còn theo Gil Messing, một chuyên gia an ninh mạng khác tại Check Point, AI đã “mở rộng tầm với” của “tin tặc”, cho phép tấn công trên diện rộng với chi phí thấp hơn nhiều.
Cụ thể, AI gia tăng rủi ro theo hai hướng chính. Thứ nhất, “tin tặc” có thể dùng các mô hình ngôn ngữ lớn (LLMs) để mở rộng phạm vi phát tán mã độc. Việc tạo deepfake, email giả mạo hay các thủ đoạn lừa đảo xã hội (social engineering) nhằm thao túng hành vi con người nay trở nên dễ dàng và nhanh chóng hơn bao giờ hết. Chúng có thể “bẻ khóa” hoặc “lách” những mô hình sẵn có như ChatGPT, thậm chí thuê hẳn các mô hình “đen” như XanthoroxAI với chi phí rẻ hơn nhiều, để tạo ra deepfake và thực hiện nhiều hành vi phạm pháp khác trên không gian mạng. Với trợ lực từ AI, “tin tặc” có thể thu thập khối lượng thông tin khổng lồ từ internet, tạo ra email lừa đảo cá nhân hóa theo từng nạn nhân. Thực tế minh chứng, các cuộc tấn công có mục tiêu cụ thể (spearphishing) còn sử dụng giọng nói hoặc video deepfake mạo danh đồng nghiệp để thuyết phục nhân viên tải và cài đặt phần mềm độc hại.
Thứ hai, AI còn khiến chính mã độc trở nên nguy hiểm hơn. Một tập tin PDF trông vô hại có thể ẩn đoạn mã phối hợp với AI để xâm nhập hệ thống. Các vụ tấn công nhằm vào hạ tầng an ninh và quốc phòng Ukraine hồi tháng 7 vừa qua là ví dụ. Khi phần mềm độc hại bị chặn, nó có thể “nhờ” mô hình ngôn ngữ lớn (LLMs) trên đám mây viết đoạn mã mới nhằm phá vỡ lớp phòng thủ. Đây được ghi nhận là vụ tấn công đầu tiên thuộc loại này, cảnh báo tương lai đáng lo ngại về sự nguy hiểm của các vụ tấn công AI.
Mối đe dọa ngày càng hiện hữu này đồng nghĩa với thiệt hại khổng lồ. Theo IBM, số liệu thống kê năm 2024 cho biết, cứ 6 vụ rò rỉ dữ liệu thì có 1 vụ có yếu tố AI và AI cũng góp phần trong 40% email lừa đảo nhắm vào doanh nghiệp. Deloitte ước tính, các hành vi gian lận do AI hỗ trợ có thể gây thất thoát tới 40 tỷ USD vào năm 2027, tăng gấp hơn ba lần so với 12 tỷ USD năm 2023.
Lo ngại “ảo giác AI” đe dọa vận hành an ninh mạng
Sự gia tăng tấn công mạng cũng đồng nghĩa nhu cầu phòng thủ bùng nổ. Hãng nghiên cứu Gartner ước tính chi tiêu toàn cầu cho an ninh mạng sẽ đạt 240 tỷ USD vào năm 2026, tăng 25% so với 2024. Lợi nhuận của các tập đoàn lớn như Palo Alto Networks tăng tới 82% chỉ trong một năm nhờ nhu cầu này. Các công ty không ngừng sáp nhập để gia tăng sức mạnh bảo mật. Palo Alto chi 25 tỷ USD mua CyberArk, đồng thời chi 700 triệu USD thâu tóm Protect AI. SentinelOne mua Prompt Security với giá 250 triệu USD. Trong khi đó, Microsoft và Google cũng mở rộng công cụ bảo mật tích hợp vào dịch vụ đám mây. Microsoft đã mua CloudKnox năm 2021 và phát triển Defender for Cloud, ứng dụng giúp doanh nghiệp giám sát, bảo vệ dữ liệu và cảnh báo mối đe dọa. Google xây dựng Big Sleep, công cụ phát hiện tấn công mạng và lỗ hổng bảo mật; đồng thời chi tới 32 tỷ USD để mua startup an ninh mạng Wiz.
Công nghệ AI cũng đang trở thành yếu tố không thể thiếu đối với an ninh mạng. Trong mọi ngành công nghiệp, đặc biệt là tài chính, AI giúp tăng tốc phân tích, tự động hóa phân loại và hỗ trợ các chuyên gia phòng thủ theo kịp với khối lượng và sự phức tạp ngày càng lớn của mối đe dọa. Tuy nhiên, theo chuyên trang Biz Tech Magazine (Hoa Kỳ), ngay cả khi các công cụ AI ngày càng được áp dụng trong trung tâm điều hành an ninh (SOC), chúng tiềm ẩn một rủi ro mới: ảo giác AI - hiện tượng xảy ra khi một mô hình tự tin đưa ra kết quả sai (một kết luận dựa trên dữ liệu không chính xác hoặc bị diễn giải nhầm). Máy móc không “biết” rằng mình sai, mà chỉ nhận diện mẫu, suy diễn từ đó và tiếp tục, thường không hề báo hiệu rằng lập luận có thể sai lầm.
Có thể hiểu đơn giản, AI không chỉ là hiểm họa khi bị “tin tặc” khai thác, trong chính hệ thống phòng thủ, AI luôn tiềm ẩn rủi ro tự “ảo giác”, có thể dẫn đến hệ quả nghiêm trọng. Những nguy cơ thường gặp bao gồm: Sinh mã kém an toàn, tạo thêm lỗ hổng; Gắn nhãn sai, bỏ lọt mối đe dọa; Đưa ra gợi ý khắc phục sai, làm tăng rủi ro; Ưu tiên sai mức độ cảnh báo, khiến nguy cơ lớn bị bỏ qua.
Các chuyên gia an ninh mạng khuyến cáo rằng, để giảm thiểu rủi ro khi sử dụng AI, yếu tố quan trọng hàng đầu là phải duy trì vai trò giám sát của con người và tận dụng các mô hình có khả năng lập luận tích hợp. Điều này đồng nghĩa với việc mọi khuyến nghị do AI đưa ra đều cần được con người xác nhận trước khi áp dụng. Chẳng hạn, nếu AI gợi ý nâng cấp một phần mềm như Chrome, thì chuyên gia phải trực tiếp kiểm tra xem giải pháp này có phù hợp với tình trạng hệ thống thực tế hay không. Chu trình xác thực liên tục này giúp tránh những sai lầm có thể kéo theo hệ quả dây chuyền.
Bên cạnh đó, việc đào tạo nhân sự cũng giữ vai trò then chốt. Các đội ngũ an ninh phải được rèn luyện để nhận diện khi nào kết quả của AI có dấu hiệu bất thường và duy trì thói quen dừng lại để đặt câu hỏi, ngay cả khi công cụ đã từng đưa ra những kết quả chính xác trước đó. Một giải pháp hữu hiệu là cải tiến giao diện phát hiện mối đe dọa, nhấn mạnh dữ liệu trọng yếu để hướng sự chú ý của con người vào những yếu tố thực sự quan trọng, thay vì hoàn toàn dựa theo gợi ý của AI. Cuối cùng, việc giảm “nhiễu nền” trong hệ thống cũng rất cần thiết, bởi vì nhiều sai sót của AI có thể bị khuếch đại trong môi trường ngập tràn cảnh báo do hệ thống chưa vá lỗi hoặc cấu hình sai. Làm sạch “nhiễu” này giúp cả con người lẫn AI tập trung vào những mối nguy cấp bách nhất.
Không thể phủ nhận, công nghệ AI đang làm thay đổi cục diện an ninh mạng toàn cầu, khi vừa là công cụ mạnh mẽ để phòng thủ, vừa là vũ khí nguy hiểm trong tay tội phạm. Trong tương lai, các công cụ AI có thể sẽ tiếp tục biến đổi cách thức vận hành an ninh mạng, nhưng ở thời điểm hiện tại, rủi ro vẫn quá lớn để có thể tin tưởng tuyệt đối vào công nghệ này. Đáng nói, deepfake, spearphishing hay ảo giác AI mới chỉ là “phần nổi của tảng băng”. Thách thức lớn nhất không dừng ở công nghệ, mà nằm ở cách thức quản trị an toàn - làm sao để khai thác AI như một nguồn lực phục vụ phát triển, thay vì trở thành nạn nhân của nó.




Theo dõi chúng tôi trên:

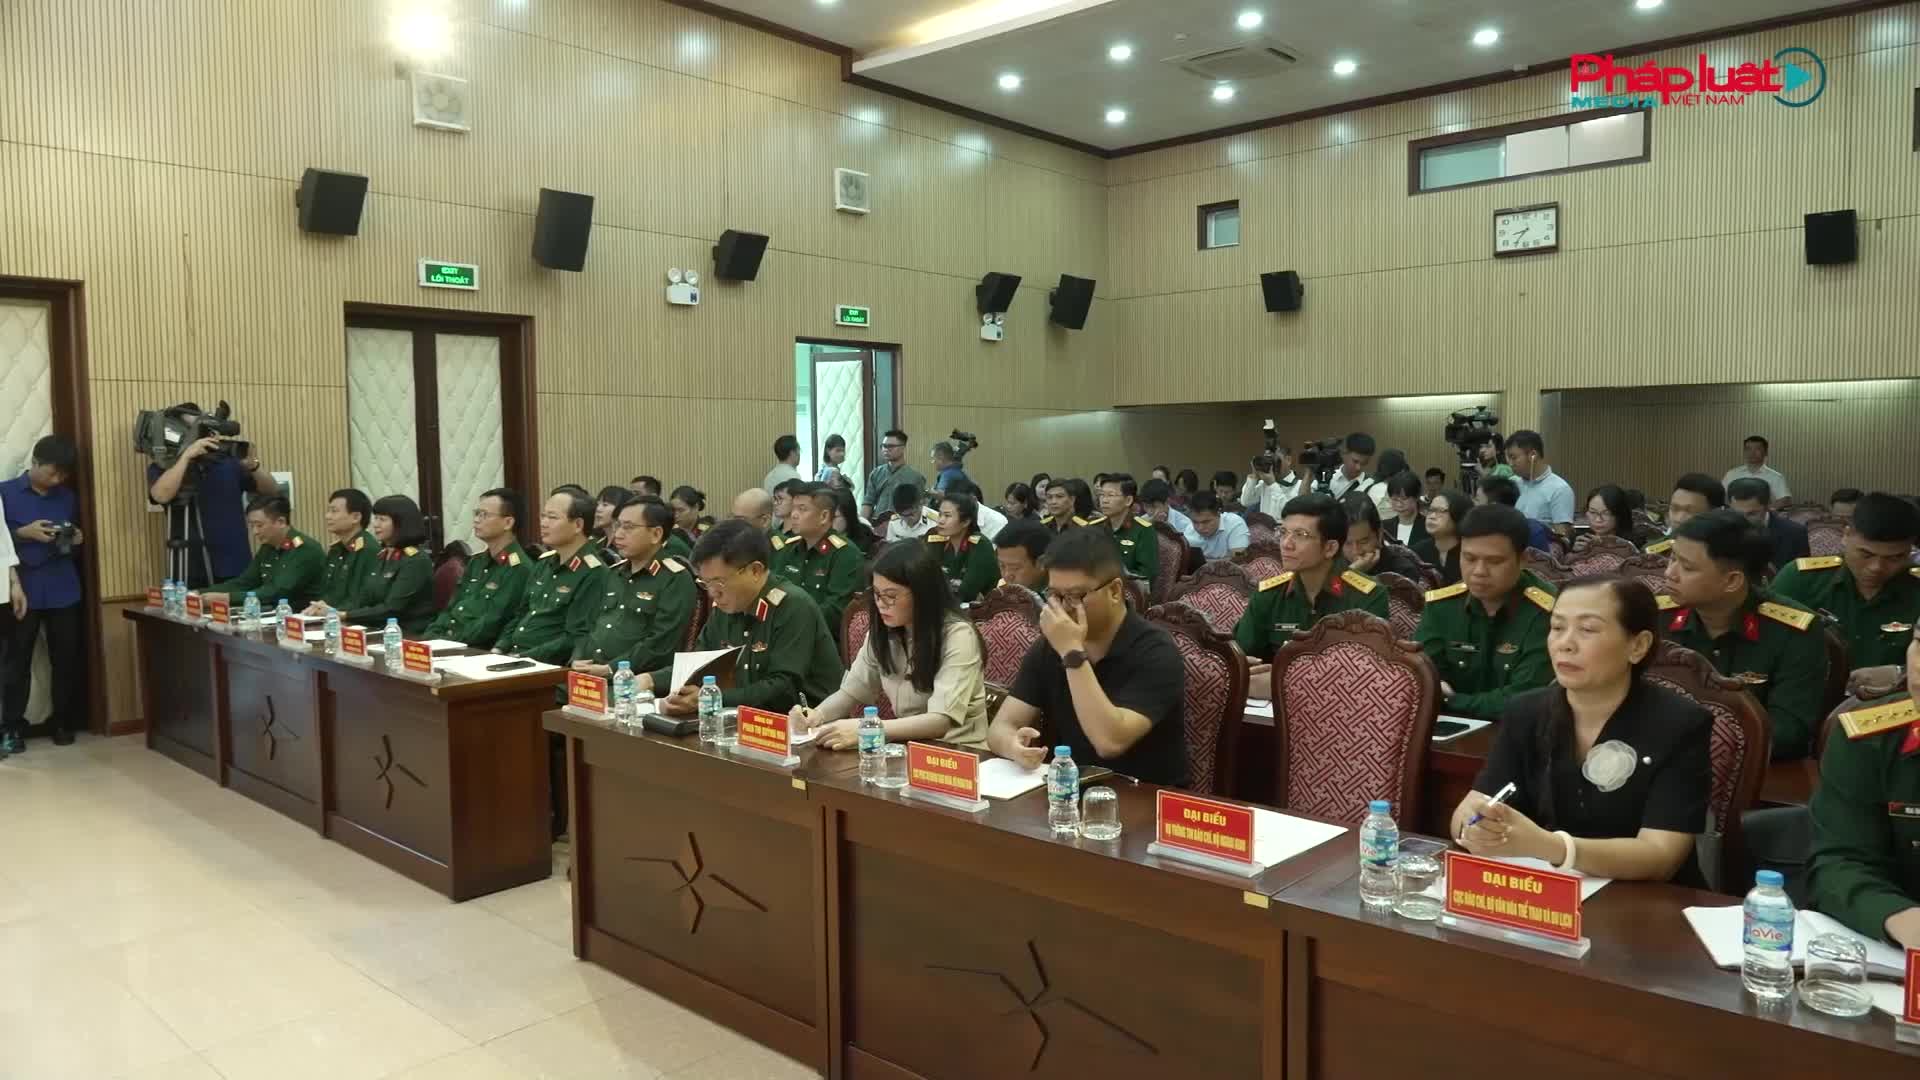
PLM - Sáng ngày 20/10, tại Hà Nội, Bộ Quốc phòng tổ chức họp báo thông tin về Triển lãm Quốc phòng Quốc tế Việt Nam 2026. Đồng chủ trì cuộc họp có Thủ trưởng Cục Tuyên huấn, Thủ trưởng Tổng cục Công nghiệp Quốc phòng, Thủ trưởng Cục Đối ngoại.

(PLM) - Bộ Tư pháp kỷ niệm Ngày Phụ nữ Việt Nam bằng chương trình “Khám phá di sản văn hóa Trà Việt”, tôn vinh đóng góp của nữ cán bộ và lan tỏa tinh thần gắn kết, sáng tạo, nhân văn trong toàn ngành.
PLM - Được đầu tư khoảng 395 tỷ đồng từ ngân sách tỉnh Quảng Ninh và đưa vào sử dụng từ năm 2019, trạm kiểm soát liên ngành Bắc Luân 2 được kỳ vọng là công trình cửa khẩu hiện đại, phục vụ hoạt động xuất nhập cảnh và giao thương Việt Nam - Trung Quốc. Tuy nhiên, sau khoảng hơn 7 năm vận hành, nhiều hạng mục tại đây đã xuất hiện tình trạng thấm dột, bong tróc, hư hỏng.
(PLM) - Dạy học dự án – Khơi nguồn yêu thương (OLPBL) của cô giáo Trần Thị Hương không chỉ mở ra hành trình khám phá tri thức mà còn là cơ hội để mỗi học sinh trưởng thành qua những trải nghiệm giàu ý nghĩa. Bằng việc kết nối kiến thức với thực tiễn, rèn luyện kỹ năng với tinh thần sẻ chia, OLPBL góp phần khơi dậy lòng nhân ái, nuôi dưỡng trách nhiệm và lan tỏa những giá trị sống tốt đẹp. Qua mỗi dự án, học sinh không chỉ học để hiểu, làm để trưởng thành mà còn biết yêu thương, đồng cảm và hành động vì cộng đồng, để mỗi bài học trở thành một hạt mầm gieo nên những điều tử tế trong cuộc sống.
PLM- Phản ánh tới Pháp luật Media – Báo Pháp luật Việt Nam, người dân phường Quang Trung, tỉnh Thanh Hóa cho biết, thời gian qua, tại khu vực hồ Cánh Chim, đoạn có mương nước chảy qua khu vực trang trại chăn nuôi lợn, nhiều thời điểm xuất hiện tình trạng nước chuyển màu đen đục, bốc mùi khó chịu. Đáng chú ý, gần đây, hiện tượng cá chết hàng loạt tại hồ khiến người dân lo ngại về nguy cơ ô nhiễm môi trường và đề nghị cơ quan chức năng làm rõ nguyên nhân.
(PLM) - Công chứng trong kỷ nguyên số: AI, Blockchain và bài toán giữ “bộ lọc” an toàn pháp lý cho giao dịch, đầu tư. Tọa đàm quốc tế hé lộ giải pháp rút ngắn thủ tục nhưng không đánh đổi an toàn pháp lý.
(PLM) - Ngày 05/09/2026, Báo Pháp luật Việt Nam đã phản ánh về tình trạng hàng loạt xe tải trọng lớn vận chuyển đất vào khu vực dự án nhà tang lễ Thanh Xuân, phường Khương Đình, Hà Nội khiến đường phố bụi bẩn, đất đá rơi vãi, ảnh hưởng đến đời sống người dân và tiềm ẩn nguy cơ mất an toàn giao thông.
(PLM) - Thu Hà Nội không chỉ níu lòng người bởi nắng vàng, gió heo may mà còn bởi hương cốm xanh dịu nhẹ, thanh tao. Những hạt cốm non gói trong lá sen thơm ngát, mang theo vị ngọt bùi của lúa non và nét tinh tế của đất trời, trở thành thức quà đặc trưng mỗi độ thu về.
Trong không khí thi đua sôi nổi của tuổi trẻ hướng tới kỷ niệm 70 năm Ngày truyền thống Hội Liên hiệp Thanh niên Việt Nam – vào chiều ngày 11/10/2026, Đoàn Thanh niên xã Hương Sơn, TP.Hà Nội đã phối hợp với Đoàn Thanh niên Báo Pháp luật Việt Nam tổ chức thành công Giải thi đấu Pickleball. Đây không chỉ là sân chơi thể thao lành mạnh, mà còn là dịp để tăng cường giao lưu, đoàn kết giữa đoàn viên, thanh niên và cán bộ, nhân viên của 2 đơn vị. Qua đây, góp phần thiết thực hưởng ứng phong trào “Toàn dân rèn luyện thân thể theo gương Bác Hồ vĩ đại”.
PLM - Tối 5/10/2026, nước bất ngờ dâng cao, tràn vào nhà dân và cơ sở sản xuất dọc đường ĐT747B, phường Tân Khánh, TP. Hồ Chí Minh. Theo thông tin ghi nhận ban đầu, khoảng 20 ha bị ngập, ảnh hưởng đến nhiều hộ dân và doanh nghiệp. Nước rút, nhưng phía sau là tài sản hư hỏng, hoạt động sản xuất đình trệ và nỗi lo của người dân. Đáng chú ý, một số người dân cho biết chưa từng chứng kiến tình trạng ngập nghiêm trọng như lần này, đặt ra yêu cầu cần sớm làm rõ diễn biến và nguyên nhân sự việc.


